「今からWordPressでブログを始めたいけど、なんだか危ないって聞いた…」
2026年10月は、PHPの深刻な脆弱性や大手企業へのサイバー攻撃のニュースが続き、そんな不安を感じた人も多いのではないでしょうか。
ブログ始めようと思ってた矢先に「PHP2Shell」とか「不正アクセス」とかニュースで見てもうて…。今からWordPressって、やめといたほうがええんかな?
この記事では、WordPressが「危険」と言われる理由を最近のニュースとあわせて整理し、実際のところどうなのかをわかりやすく解説します。
あわせて、WordPress以外の選択肢や、安全に始めるためのポイントも紹介します。
こんな人におすすめ
「WordPressでブログを始めたいけど、セキュリティが心配」
「最近のサイバー攻撃のニュースを見て不安になった」
「WordPressとnoteなど、どれで始めるか迷っている」
「安全にブログを始めるために何をすればいいか知りたい」
結論:今からWordPressでブログを始めても「危険」ではない
先に結論をお伝えすると、今からWordPressでブログを始めても「危険」ではありません。
最近話題になった脆弱性には、すでに修正版が提供されており、多くのレンタルサーバー会社も素早く対応しています。
ただし、「何もしなくても安全」というわけではありません。
アップデートをきちんと行うなど、基本的な対策をしておくことが前提です。
ここからは、なぜ「危険」と言われるのか、それでもなぜ危険ではないと言えるのかを順番に見ていきましょう。
「WordPressは危険」と言われる理由
まずは、WordPressが「危険」と言われるきっかけになった出来事を整理します。
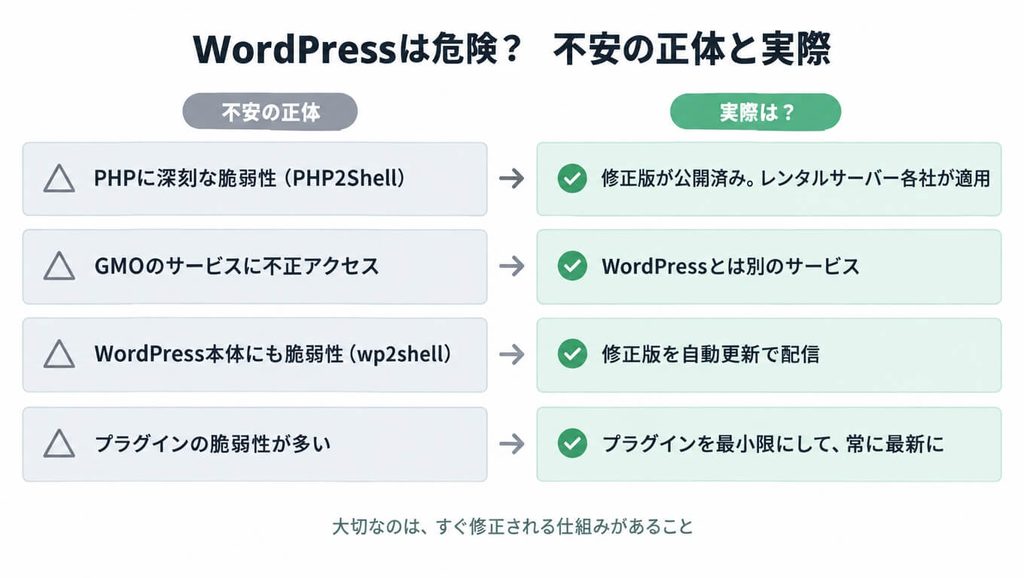
① 2026年10月、PHPに深刻な脆弱性「PHP2Shell」が見つかった
2026年10月21日、プログラミング言語「PHP」に深刻な脆弱性が2件公開されました。
この2件は「PHP2Shell(php2shell)」と呼ばれ、悪用されると外部からサーバー上で好きなプログラムを実行されてしまうおそれがあるものです。
PHP公式による深刻度は、最も高いランクの「Critical」とされています。
WordPressはPHPで作られているため、この脆弱性の影響を受けます。
実際に、セキュリティ企業のWizは、WordPressなどの環境で外部からプログラムを実行できることを実証したと発表しています。
さらに米国のセキュリティ機関CISAは、10月26日(米国時間)に、この2件を「実際に悪用が確認された脆弱性」のリストに追加しました。
WordPressの土台になってる言語に穴があったってことやね。そら「危険」って言われるわけや…。
② GMOのサービスへの不正アクセスなど、大きなサイバー攻撃のニュースが続いた
同じ時期には、GMOインターネットグループの「お名前.com デスクトップクラウド」が不正アクセスを受けたことも大きく報じられました。
GMOの発表によると、影響を受けた可能性があるサーバーは2万6,739件にのぼり、サーバー内に保存されていた取引口座のログイン情報などが不正に利用された可能性があるとされています。
攻撃者が約80億円を要求したことや、利用者の情報を公開したことも報道され、「ネット上のサービスは本当に大丈夫なの?」という不安が一気に広がりました。
ただし、ここは誤解しやすいポイントなので注意してください。
被害を受けた「お名前.com デスクトップクラウド」は、FXの自動売買などに使われるクラウドサーバーのサービスで、WordPressとは別のサービスです。
侵入経路はGMOが調査中としており、WordPressやPHP2Shellとの関係は公表されていません。
それでも、時期が重なったことで「ネットのサービス全般が危ない」という空気が生まれ、WordPressにも不安の目が向けられたといえます。
③ 2026年7月にはWordPress本体にも脆弱性が見つかった
さかのぼると、2026年7月にはWordPress本体にも深刻な脆弱性が見つかっています。
「wp2shell」と呼ばれるこの脆弱性は、管理者権限がなくても外部からプログラムを実行されるおそれがあるもので、IPA(情報処理推進機構)も注意を呼びかけました。
数か月のうちに本体とPHPの両方で大きな脆弱性が報じられたことも、「WordPressは危ない」というイメージにつながっています。
④ プラグインの脆弱性が多い
WordPressは、「プラグイン」と呼ばれる追加機能を入れて自由にカスタマイズできるのが魅力です。
その反面、プラグインは世界中のさまざまな開発者が作っているため、品質にばらつきがあります。
WordPressのセキュリティ企業Patchstackのレポートによると、2025年にWordPressの関連で報告された脆弱性は1万1,334件で、そのうち91%がプラグイン、9%がテーマでした。
件数だけを見ると、不安になるのも無理はありません。
それでも「危険ではない」と言える理由
ここまで読むと、やっぱり危ないのでは…と感じるかもしれません。
しかし、ひとつずつ中身を見ていくと、必要以上に怖がることはないとわかります。
すでに対策済みのバージョンが提供されている
PHP2Shellについては、PHPの開発元が脆弱性の公開にあわせて修正版を公開しています。
そして、国内の主要なレンタルサーバー会社も、すぐに修正版の適用を進めました。
| レンタルサーバー | PHP2Shellへの主な対応 |
|---|---|
| エックスサーバー | PHP 5.6〜8.5の全サーバーに修正を適用(10月22日14時) |
| ConoHa WING | 提供中の全PHPに修正を適用(10月22日20時45分に完了) |
| ロリポップ! | 全バージョンのPHPに修正を適用 |
| さくらのレンタルサーバ | 提供中のPHPに修正を適用 |
| mixhost | 全サーバーのPHP 5.2〜8.5に修正を適用(10月22日) |
出典:piyolog「PHPの2件の深刻な脆弱性についてまとめてみた」に掲載された各社の対応状況より抜粋
レンタルサーバーを使ってWordPressを動かす場合、PHPの更新は基本的にサーバー会社が行ってくれるのが大きな安心材料です。
2026年7月のwp2shellについても、WordPress 7.0.2などの修正版が公開されています。
WordPress.orgは影響を受けるバージョンに対して自動更新による更新を有効にしたと報じられており、サーバー会社による攻撃経路の遮断などの対応も行われました。
つまり、話題になった脆弱性は「見つかったまま放置されている」のではなく、すでに直す手段が用意されているということです。
なんや、ニュースになったときにはもう直す準備ができてたんやね。ちょっと安心したわ。
脆弱性はWordPressやPHPだけの問題ではない
もうひとつ知っておきたいのは、脆弱性はWordPressやPHPだけに見つかるものではないということです。
先ほどのGMOの件も、WordPressとは別のサービスで起きたものでした。
また、JPCERT/CC(JPCERTコーディネーションセンター)が2026年10月に出した不正アクセスの注意喚起では、企業向けのデータ分析ツールの脆弱性や、スマホアプリが使うAPIの悪用など、さまざまな侵入経路が挙げられています。
さらに言えば、家庭のWi-Fiルーターでさえサイバー攻撃に悪用されるケースがあります。
どんなソフトウェアでも、脆弱性がまったく見つからないということはまずありません。
大切なのは、脆弱性が見つかったときに、すぐ修正される仕組みがあるかどうかです。
その点、WordPressとPHPは利用者が多い分、修正版の提供やサーバー会社の対応がすばやく行われる体制が整っています。
家庭のルーターが狙われている話については、こちらの記事でくわしく解説しています。
利用者が多いので、情報が多くて調べやすい
Webサイトの技術を調査しているW3Techsによると、2026年11月1日時点で、WordPressはCMSを使っているWebサイトの58.2%(全Webサイトの39.5%)で使われています。
CMSとは、専門知識がなくてもWebサイトを作ったり更新したりできる仕組みのことです。
CMSを使うサイトの約6割がWordPressということは、それだけ使い方の解説やトラブルの解決方法がネット上にたくさんあるということです。
今回のような脆弱性が話題になったときも、日本語での解説記事やサーバー会社のお知らせがすぐに出そろいました。
困ったときに調べればたいてい答えが見つかるのは、初心者にとって大きなメリットです。
ブログをするならWordPress一択?ほかの選択肢もある
ここまで「WordPressは危険ではない」とお伝えしてきましたが、ブログを始めるならWordPressが唯一の正解、というわけではありません。
目的によっては、ほかのサービスのほうが合っている人もいます。
note・はてなブログなどのブログサービス
noteやはてなブログは、アカウントを作るだけですぐに記事を書き始められるサービスです。
サーバーの管理やソフトウェアのアップデートは運営会社が行うため、セキュリティの管理を自分でする必要がほとんどないのが大きなメリットです。
一方で、デザインや機能の自由度、広告の貼り方などは、各サービスのルールの範囲内に限られます。
EmDash(エムダッシュ)などの新しいCMS
2026年には、CloudflareがWordPressの後継をうたうオープンソースのCMS「EmDash」を発表し、話題になりました。
EmDashは、プラグインをひとつずつ隔離された環境で動かし、許可された機能しか使えないようにするなど、セキュリティを重視した設計が特徴です。
ただし登場して間もないため、WordPressに比べると日本語の情報や対応しているテーマ・プラグインはまだ多くありません。
初心者がいきなり選ぶというよりは、Webの技術に興味がある人が試してみる段階といえるでしょう。
それぞれの違いを比べてみよう
| 比較項目 | WordPress | note・はてなブログ | EmDash |
|---|---|---|---|
| 始めやすさ | サーバーとドメインの準備が必要 | アカウント登録だけで始められる | Webの技術知識があると安心 |
| デザイン・機能の自由度 | 高い | サービスの範囲内 | 高い |
| 収益化の自由度 | 高い(広告・アフィリエイトなど) | サービスのルールによる | 高い |
| 情報の多さ | 非常に多い | 多い | まだ少ない |
| セキュリティ管理 | 自分でアップデートなどが必要 | 運営会社に任せられる | 新しい設計だが、運用実績はこれから |
「とにかく手軽に書き始めたい」ならnoteやはてなブログ、「自分だけのサイトを育てたい」「収益化も自由にしたい」ならWordPressが向いています。
どれが正解かは、あなたがブログで何をしたいか次第です。
わたしは自分のサイトをじっくり育てたいから、やっぱりWordPressにしてみよかな。
WordPressで安全にブログを始めるための5つのポイント
最後に、WordPressでブログを始めるときに押さえておきたいセキュリティ対策を5つ紹介します。
どれも難しいものではないので、最初に設定しておきましょう。
① WordPress本体・テーマ・プラグインは常に最新にする
脆弱性への対策の基本は、なんといってもアップデートです。
WordPressの管理画面で、本体・テーマ・プラグインの自動更新を有効にしておくと安心です。
② プラグインは必要最小限にする
脆弱性の多くはプラグインで見つかっているため、入れるプラグインの数を絞ることがそのままリスクを減らすことにつながります。
長期間更新されていないものは避け、使わなくなったプラグインは停止するだけでなく削除しておきましょう。
③ 定期的にバックアップを取る
万が一サイトが改ざんされても、バックアップがあれば元の状態に戻せます。
多くのレンタルサーバーには自動バックアップの機能があるので、契約時に確認しておきましょう。
④ ログインを強くする(パスワードと二段階認証)
管理画面のパスワードは、ほかのサービスと使い回さず、推測されにくい長いものにしましょう。
さらに二段階認証を設定しておくと、パスワードが知られてしまった場合でも不正ログインされにくくなります。
⑤ 脆弱性への対応が早いレンタルサーバーを選ぶ
今回のPHP2Shellのように、サーバー側の対応がカギになる脆弱性もあります。
そのため、セキュリティ対策やお知らせの発信がしっかりしたレンタルサーバーを選ぶことも大切です。
今回いち早く対応を公表していたレンタルサーバーについては、こちらの記事でくわしく紹介しています。


まとめ
2026年10月は、PHPの脆弱性「PHP2Shell」やGMOのサービスへの不正アクセスなど、不安になるニュースが続きました。
しかし、話題になった脆弱性にはすでに修正版が提供され、レンタルサーバー各社も素早く対応しています。
また、脆弱性はWordPressやPHPだけに見つかるものではなく、大切なのはすぐに修正される仕組みがあるかどうかです。
利用者が多く情報も豊富なWordPressは、基本的な対策をしておけば、今から始めても危険ではありません。
もちろん、手軽さを重視するならnoteやはてなブログを選ぶのもひとつの方法です。
自分の目的に合ったサービスを選んで、ブログを楽しんでくださいね。
怖がりすぎんでもよかったんやね。アップデートとパスワードだけはちゃんとして、始めてみるわ!
WordPressブログの具体的な始め方は、こちらの記事で手順をくわしく解説しています。
始める前に、初心者がつまずきやすいポイントもチェックしておくと安心です。
参考リンク
- piyolog「PHPの2件の深刻な脆弱性(CVE-2026-109618、CVE-2026-109619)についてまとめてみた」
- GMOインターネットグループ「『お名前.com デスクトップクラウド』への不正アクセスに関するお詫びとお知らせ(第2報)」
- Impress Watch「GMO不正アクセス、犯人が27日12時の利用者PC攻撃を予告 80億円の金銭要求」
- INTERNET Watch「『WordPress』に管理者権限なしで遠隔でのコード実行が可能になる深刻な脆弱性」
- Patchstack「State of WordPress Security in 2026」
- JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」
- W3Techs「Usage statistics and market share of WordPress」
- @IT「後継を目指すサーバレスCMS『EmDash』OSSで公開」