「PHPに重大な脆弱性が見つかった」というニュースを見て、会社のホームページは大丈夫なのか不安になっていませんか。
Web担当がひとりしかいない会社だと、調べるのも、判断するのも、上司に説明するのも、全部自分の仕事になりがちです。
うちの会社のホームページ、WordPressで作ってるんやけど…。「PHPが危ない」って言われても、何から手をつけたらええかわからへんわ。
この記事では、2026年11月19日に修正されたPHPの脆弱性について、専門知識がなくてもわかるように整理しました。
そのうえで、自社でホームページを運用している会社のWeb担当者が、今なにを確認して、なにをすればいいのかを順番に解説します。
こんな人におすすめ
「会社のホームページをひとり(または少人数)で担当している」
「制作会社に任せず、自社でWordPressサイトを運用している」
「PHPの脆弱性のニュースを見たが、自社に関係あるのかわからない」
「上司にどう報告すればいいか知りたい」
結論:レンタルサーバーなら慌てなくていい。ただし「確認」と「報告」はWeb担当の仕事
先に結論をお伝えします。
会社のホームページがレンタルサーバー(共用サーバー)で動いているなら、PHP本体の修正はサーバー会社がおこなうため、担当者が今夜中にサーバーをいじる必要は基本的にありません。
一方で、次のことはWeb担当にしかできない仕事です。
- 自社サイトがどのサーバーで、どのPHPバージョンで動いているかを確認する
- 契約しているサーバー会社のお知らせを確認する
- PHP 8.2以下を使っているなら、8.3以上への切り替えを計画する
- WordPress本体・プラグインも最新にしておく
- 状況を上司や社内に共有しておく
VPSや自社サーバーで動かしている場合は話が変わり、自分たちでPHPを更新する必要があります。こちらは後半で補足します。
2026年11月に修正されたPHPの脆弱性とは
PHPは、WordPressをはじめ多くのWebサイトを動かしているプログラミング言語です。
そのPHPの開発元が、2026年11月19日(日本時間では同日23時ごろ)に、複数の脆弱性を修正したバージョンを公開しました。
修正版と対象バージョン
今回の修正版は、次の4つです。
| 使っているPHP | 修正版 | セキュリティサポート期限 |
|---|---|---|
| PHP 8.5系 | 8.5.13 | 2029年12月31日 |
| PHP 8.4系 | 8.4.28 | 2028年12月31日 |
| PHP 8.3系 | 8.3.37 | 2027年12月31日 |
| PHP 8.2系 | 8.2.36 | 2026年12月31日 |
| PHP 8.1以前 | 修正版なし(サポート終了) | 終了済み |
出典:piyolog「11月に修正されたPHPの脆弱性についてまとめてみた」(2026年11月20日)、@IT(2026年10月23日)、Patchstack(2026年11月)
PHP 8.5.13では17件の脆弱性が修正され、そのうち7件は深刻度がもっとも高い「Critical」と評価されています。
注目したいのは、PHP 8.1以前には修正版が出ていないことです。サポートが終わったバージョンを使い続けている場合、今回の脆弱性は公式には直りません。
10月の「PHP2Shell」との関係
PHPでは、1か月前の2026年10月にも「PHP2Shell」と呼ばれる深刻な脆弱性が修正され、IPA(情報処理推進機構)が注意喚起を出していました。
今回の修正には、その10月の脆弱性と関連するものも含まれています。セキュリティ企業のWizは、今回見つかった脆弱性のひとつ(CVE-2026-126714)を「phpAfterShell」と名づけ、10月の対策をすり抜けるものだと説明しています。
つまり、「10月に対応したから大丈夫」とは言えないということです。
10月の脆弱性がWordPressサイトに与えた影響は、こちらの記事でも解説しています。
どれくらい危ない?
「Critical」と聞くと身構えてしまいますが、今回の脆弱性の多くは、標準ではない設定や、特定の構成のサーバーでのみ影響するものです。
また、Wizは、公開時点で実際の攻撃に悪用された例は確認されていないとしています。
ただし、WordPressのセキュリティ企業Patchstackは、Critical 7件のうち2件はWordPressでよくあるサーバー構成でも影響しうると指摘しています。研究者による検証では、条件がそろえばサーバー上で不正なプログラムを動かせることも確認されています。
「今すぐ自社サイトが乗っ取られる」とまでは言えないものの、放置してよい脆弱性ではない、というのが正確なところです。
また、Patchstackは、これはPHPという土台の問題なので、WordPressやプラグインを更新しても直らない点も強調しています。
WordPressの更新ボタンを押しとけば安心、ってわけやないんやね。土台のPHPを誰が直すんかが大事なんや。
自社サイトが対象か判断する
自社サイトが影響を受けるか、そして誰が対応するのかは、次の3つの質問で整理できます。
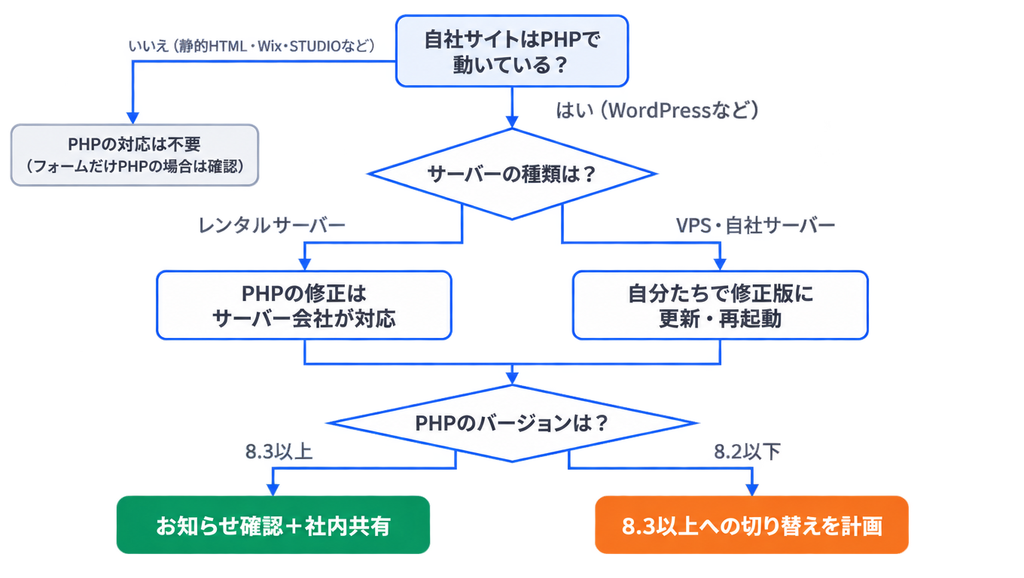
① サイトでPHPを使っている?
WordPressで作られたサイトは、必ずPHPで動いています。EC-CUBEなどのPHP製のシステムも同様です。
一方、HTMLとCSSだけで作った静的なサイトや、Wix・Jimdo・STUDIOなどのホームページ作成サービスで作ったサイトは、担当者がPHPを管理する必要はありません。
ただし、静的なサイトでも、お問い合わせフォームだけPHPで動かしているケースはよくあります。フォームの仕組みがわからない場合は、作った人に確認しておきましょう。
② サーバーの種類を確認する
次に確認するのは、サイトが動いているサーバーの種類です。ここで「誰がPHPを直すのか」が決まります。
| サーバーの種類 | 例 | PHP本体を直すのは |
|---|---|---|
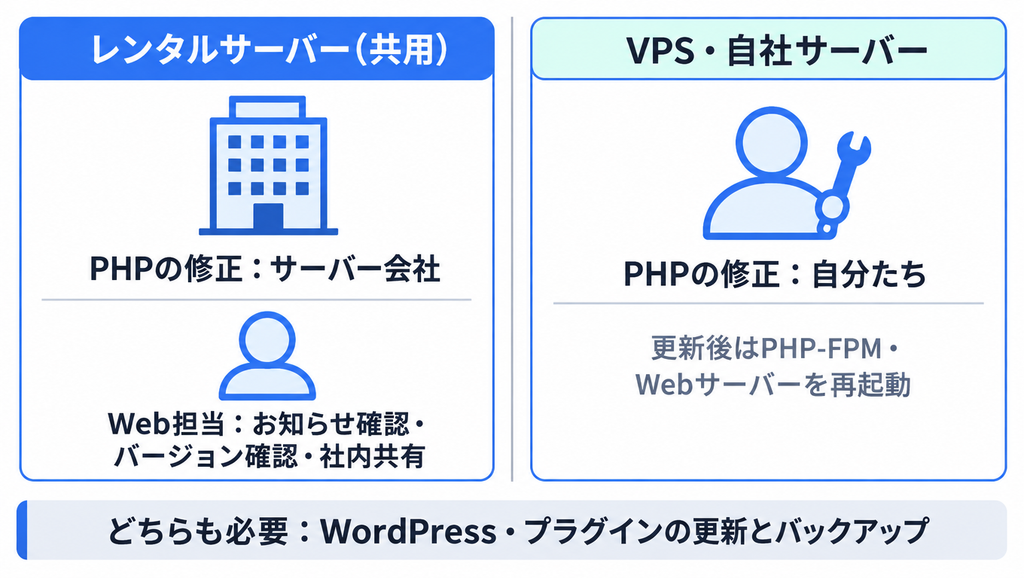
| レンタルサーバー(共用) | エックスサーバー、ロリポップ!、ConoHa WING、さくらのレンタルサーバなど | サーバー会社 |
| VPS・クラウド | XServer VPS、ConoHa VPS、AWS、さくらのVPSなど | 自分たち |
| 自社サーバー | 社内に置いたサーバー | 自分たち |
たとえばエックスサーバーは、10月の脆弱性の際、レンタルサーバーでは利用者の作業は「原則不要」とする一方、VPSでは利用者自身がPHPを確認・更新する必要があると案内していました。この線引きは、ほかのサーバー会社でも基本的に同じです。
出典:エックスサーバー「PHPの脆弱性について」(2026年11月2日版)
どのサーバーを使っているかわからない場合は、経理の支払い記録や、サーバー会社からのメールを探すと見つかることが多いです。
③ PHPのバージョンを確認する方法
WordPressなら、管理画面から簡単に確認できます。
- 管理画面の「ツール」→「サイトヘルス」を開く
- 「情報」タブを開く
- 「サーバー」の項目を開き、「PHPバージョン」を確認する
レンタルサーバーの場合は、サーバー会社のコントロールパネル(管理画面)にある「PHPバージョン設定」のような項目からも確認できます。
ここで8.2以下、とくに8.1以前だった場合は要注意です。次の章の②を必ず読んでください。
ひとりWeb担当が今やるべき5つのこと
ここからは、もっとも多いと思われる「レンタルサーバーでWordPressサイトを運用している」ケースを想定して、やるべきことを順番に解説します。
① サーバー会社のお知らせを確認する
まずは、契約しているサーバー会社の公式サイトで、今回の脆弱性についてのお知らせを確認しましょう。
11月20日時点のまとめ記事によると、エックスサーバー、ロリポップ!、ConoHa WING、お名前.com レンタルサーバー、カラフルボックスなどの各社は、共用サーバーについて「現時点で利用者にお願いする作業はない」という趣旨の案内を出しています。
ただし、いくつかの会社は、緊急性が高いと判断した場合にサービスや管理画面を一時停止することがあるとも案内しています。
出典:SITE PICK「PHPの脆弱性 最新情報(11月19日)|対象バージョンと対策・各社の対応」(2026年11月20日時点)。最新の状況は各社の公式発表を確認してください。
お知らせは状況に応じて追記されることがあるので、数日はこまめに見直すのがおすすめです。
② PHP 8.2以下なら、8.3以上への切り替えを計画する
レンタルサーバー会社が直してくれるのは、基本的に「今使っているバージョンの中での修正」です。
サーバー会社によっては、サポートが終わったPHP 8.1以前にも独自の修正を当てている場合があります。ただ、エックスサーバーは、サポート終了版について今後も同じように修正を提供できるとは限らないと案内し、PHP 8.3以上の利用をすすめています。
また、PHP 8.2のセキュリティサポートも2026年12月31日で終了します。8.2を使っている場合も、年内に8.3以上へ切り替える計画を立てておきましょう。
PHPのバージョンは、多くのレンタルサーバーではコントロールパネルから切り替えられます。ただし、切り替えるとサイトが表示されなくなることもあるので、次の③の準備をしてからおこないます。
③ 切り替える前に、バックアップと表示確認の準備をする
古いテーマやプラグインの中には、新しいPHPに対応していないものがあります。その場合、PHPを上げた瞬間にサイトが真っ白になったり、エラーが出たりします。
切り替え前に、次の準備をしておきましょう。
- サイトのファイルとデータベースのバックアップを取る
- テーマ・プラグインが新しいPHPに対応しているか、配布ページで確認する
- サーバーにステージング(テスト環境)機能があれば、先にそちらで試す
- トップページ、お問い合わせフォーム、よく見られるページなど、切り替え後に確認するページを決めておく
また、作業は問い合わせの少ない時間帯におこない、問題があればすぐに元のバージョンへ戻せるようにしておくと安心です。
④ WordPress本体・テーマ・プラグインも最新にする
先ほど説明したとおり、WordPressを更新してもPHPの脆弱性そのものは直りません。
それでも、攻撃者は「入り込めるすき」を探してきます。PHPの問題をきっかけに、WordPress本体・テーマ・プラグインも最新になっているかをあわせて点検しておきましょう。使っていないプラグインは、停止ではなく削除しておくのがおすすめです。
プラグインの脆弱性がどのように悪用されるかは、こちらの記事が参考になります。
⑤ 一時停止に備えて、社内に共有しておく
サーバー会社が緊急メンテナンスをおこなうと、サイトや管理画面が一時的に使えなくなることがあります。
そのときに社内から「ホームページが見られない」と問い合わせが来ても慌てないよう、事前に「メンテナンスで一時的に止まる可能性がある」と共有しておくのがポイントです。
サイトが急に見られなくなったときは、まずサーバー会社の「障害・メンテナンス情報」のページを確認しましょう。
VPS・自社サーバーで動かしている場合
VPSや自社サーバーでは、PHPを更新するのはサーバーを契約・管理している自分たちです。サーバー会社は代わりに直してくれません。
サーバーにログインできる場合は、次のコマンドで今のPHPのバージョンを確認できます。
php -v修正版(8.5.13、8.4.28、8.3.37、8.2.36)より古ければ、OSのパッケージ管理機能などで更新します。更新したあとは、PHP-FPMやWebサーバーの再起動が必要です。再起動しないと、古いPHPが動いたままになります。
すぐに更新できない場合の一時的な対策(緩和策)として、PHPの開発元などは次のような設定変更を挙げています。
- アップロード進捗の機能を使っていなければ、
session.upload_progress.enabled=0をphp.iniなどで設定する - nginxの
fastcgi_keep_connやApacheのenablereuseなど、FastCGI接続の再利用を無効にする - 不要であれば、PHP-FPMの
catch_workers_outputを無効にする
ただし、これらはあくまで特定の攻撃経路をふさぐ応急処置です。根本的な対策は、修正版への更新です。
「VPSを契約したのは前任者で、今は誰もサーバーにログインできない」という状況なら、ひとりで抱え込まずに、サーバーの保守ができる会社や詳しい人に相談することを検討しましょう。
PHPのバージョンを上げるときのNG例とOK例
PHPのバージョン変更は、ひとりで作業するからこそ失敗しやすいポイントがあります。よくあるNG例と、その代わりにどうすればいいかを紹介します。
NG例その1:バックアップを取らずに、本番サイトでいきなり切り替える
テーマやプラグインが新しいPHPに対応していないと、サイトが真っ白になり、原因を調べている間ずっとホームページが見られない状態になります。
OK例:バックアップを取り、テスト環境で試してから本番を切り替える
ステージング機能がなければ、バックアップを取ったうえで、問い合わせの少ない時間帯に切り替え、すぐに表示を確認します。問題があれば元のバージョンに戻します。
NG例その2:「表示が崩れるのが怖いから」と古いPHPのまま放置する
PHP 8.1以前は公式の修正が出ないため、今後また脆弱性が見つかっても直らない状態が続きます。サーバー会社の独自対応にも限界があります。
OK例:期限を決めて、計画的にバージョンを上げる
「今月中にテーマ・プラグインの対応状況を確認し、来月に8.3へ切り替える」のように期限を決め、上司にも共有しておきます。自分で直せない部分は、外部に相談する判断も早めにしておきます。
NG例その3:切り替えたあと、トップページだけ見て終わりにする
トップページは表示されても、お問い合わせフォームや予約フォームだけが動かなくなっていることがあります。問い合わせが届かない状態に何日も気づかないのは、会社にとって大きな損失です。
OK例:フォームの送信テストまでおこなう
切り替え後は、主要なページの表示に加えて、お問い合わせフォームから実際にテスト送信し、メールが届くかまで確認します。
フォームのメールが届かないときの確認方法は、こちらで解説しています。
上司への報告のしかた
ひとりWeb担当にとって悩ましいのが、「技術にくわしくない上司に、どう報告するか」です。
ポイントは、専門用語を並べるのではなく、「影響があるか」「何をするか」「会社として決めてほしいこと」の3点に絞ることです。
たとえば、次のような形で報告すると伝わりやすくなります。
報告例(レンタルサーバー・PHP 8.1を使っている場合)
【概要】11月19日、ホームページを動かしているPHPというソフトに複数の脆弱性が見つかり、修正版が公開されました。
【当社への影響】当社サイトは〇〇(サーバー会社名)のレンタルサーバーで動いており、PHPの修正はサーバー会社が対応します。現時点で、サーバー会社から当社に作業の依頼はありません。
【今後の対応】当社サイトのPHPは8.1と古く、公式のサポートが終わっています。〇月〇日までに8.3へ切り替える予定です。作業前にバックアップを取り、切り替え後にお問い合わせフォームの動作まで確認します。
【お願い】作業中にサイトが数分表示されない可能性があります。また、サーバー会社の緊急メンテナンスで一時的に止まる場合があります。
「大丈夫です」とだけ伝えるより、根拠と今後の予定をセットで伝えるほうが、上司も安心して判断できます。
「影響・やること・お願い」の3つにまとめたらええんやね。これなら社長にも説明できそうや!
次の脆弱性に備える、ひとりWeb担当の習慣
PHPでは、2026年の10月と11月に続けて深刻な脆弱性が修正されました。今後も同じようなニュースはくり返し出てくるはずです。
そのたびに慌てないために、ふだんから次のことを習慣にしておくと安心です。
情報を受け取る場所を決めておく
脆弱性の情報は、SNSやまとめ記事より先に、公的機関やサーバー会社から出ることが多いです。最低限、次の3つを確認先として決めておきましょう。
- IPA(情報処理推進機構)の「重要なセキュリティ情報」
- JPCERT/CCの注意喚起
- 契約しているサーバー会社のお知らせ・メンテナンス情報
サーバー会社からのメールが、退職した前任者のアドレスに届いていないかも確認しておきたいところです。
サイトの「台帳」を1枚つくっておく
今回のように「どのサーバーで、どのPHPで動いているか」をすぐ答えられるよう、次の情報を1枚にまとめておくと便利です。
- サーバー会社・プラン名、契約者、支払い方法
- ドメインの管理会社と更新期限
- PHPのバージョンと、そのサポート期限
- 使っているテーマ・主なプラグイン
- 管理画面にログインできる人
パスワードそのものは台帳に書かず、パスワード管理ツールなどで別に管理しましょう。
年に1回、PHPのサポート期限を確認する
PHPは、バージョンごとにサポート期限が決まっています。今回の例でいえば、8.2は2026年末、8.3は2027年末で終わります。
年に1回、たとえば年度初めなどに「今のPHPはいつまでサポートされるか」を確認し、期限の前に切り替える習慣をつけておくと、脆弱性のニュースが出ても落ち着いて対応できます。
ひとりで抱えきれないなら、外部への相談も選択肢に
Web担当がひとりの会社では、その人が休んだり退職したりすると、サイトの管理が止まってしまいます。
サーバーの管理に不安がある場合は、VPSから管理の手間が少ないレンタルサーバーへ移る、保守を外部に依頼する、といった選択肢も検討してみましょう。全部を自分でやることより、会社のサイトを止めないことのほうが大切です。
万が一、すでにサイトが改ざんされていないか気になる場合は、こちらのチェックリストを使ってみてください。
まとめ
2026年11月19日、PHPの複数の脆弱性を修正したバージョン(8.5.13、8.4.28、8.3.37、8.2.36)が公開されました。多くは特定の設定が条件ですが、WordPressでよくある構成でも影響しうるものが含まれています。
企業のひとりWeb担当がやるべきことを、あらためて整理します。
- 自社サイトのサーバーの種類とPHPのバージョンを確認する
- レンタルサーバーなら、サーバー会社のお知らせを確認する(PHP本体の修正はサーバー会社が対応)
- VPS・自社サーバーなら、自分たちで修正版に更新し、再起動する
- PHP 8.2以下なら、バックアップを取ったうえで8.3以上への切り替えを計画する
- 「影響・やること・お願い」の3点で上司に報告する
脆弱性のニュースは、自社サイトの状態を見直すよいきっかけにもなります。「どこで、何で動いているか」を把握しておくことが、ひとりWeb担当にとっていちばんの備えです。
よくある質問(FAQ)
- レンタルサーバーを使っていれば、何もしなくて大丈夫ですか?
-
PHP本体の修正はサーバー会社が対応するため、多くの場合、今すぐサーバーの設定を変える必要はありません。ただし、サーバー会社のお知らせの確認、PHPのバージョン確認、古いバージョンからの切り替え計画は、担当者がおこなう必要があります。
- WordPressを最新版に更新すれば、PHPの脆弱性も直りますか?
-
直りません。今回の脆弱性はPHPそのものの問題なので、PHPを修正版に更新する必要があります。ただし、WordPress本体やプラグインの脆弱性を防ぐために、あわせて最新にしておくことは大切です。
- PHP 8.1以前を使っています。すぐに危険ですか?
-
サーバー会社が独自に修正を当てている場合もあるため、すぐに被害が出るとは限りません。ただし、公式の修正は提供されないため、今後の脆弱性にも対応できなくなるおそれがあります。バックアップを取ったうえで、PHP 8.3以上への切り替えを早めに計画しましょう。
- PHP 8.2を使っている場合はどうすればいいですか?
-
今回は8.2向けの修正版(8.2.36)も公開されていますが、8.2のセキュリティサポートは2026年12月31日で終了します。年内を目安に、8.3以上への切り替えを進めるのがおすすめです。
- PHPのバージョンを上げたら、サイトが真っ白になりました。
-
テーマやプラグインが新しいPHPに対応していない可能性があります。まずはサーバーのコントロールパネルで元のバージョンに戻してサイトを復旧させ、そのうえで原因となっているテーマ・プラグインを特定して、更新または入れ替えを検討しましょう。
- ホームページ作成サービス(Wix・STUDIOなど)で作ったサイトも対応が必要ですか?
-
サーバーやPHPの管理はサービス提供会社がおこなうため、利用者がPHPを更新する必要はありません。気になる場合は、各サービスのお知らせを確認しておくと安心です。
参考リンク
- piyolog「11月に修正されたPHPの脆弱性についてまとめてみた」
- Patchstack「PHP’s November 2026 Security Release: What Reaches WordPress」
- Wiz「phpAfterShell and Critical PHP RCE Vulnerabilities」
- IPA「PHPの脆弱性対策について(CVE-2026-109618、CVE-2026-109619:PHP2shell)」
- @IT「EOLのPHP 7.4、8.0、8.1にも異例のパッチ JPCERT/CCが警告する『php2shell』の侵害痕跡3つと緊急対策」
- エックスサーバー「PHPの脆弱性について」
- SITE PICK「PHPの脆弱性 最新情報(11月19日)|対象バージョンと対策・各社の対応」